

Slik kommer du i gang med OT-sikkerhet
OT-sikkerhet blir stadig viktigere, men det kan være vanskelig å vite hvor du skal starte. I denne artikkelen ser vi på de viktigste stegene for å komme i gang, fra Asset Inventory og kritikalitetsvurdering, til backup, tilgangskontroll og kontinuerlig sikkerhetsovervåkning.
Hva er OT-sikkerhet?
OT-sikkerhet handler om å beskytte systemer som styrer fysiske prosesser i industri og kritisk infrastruktur. Målet med OT-sikkerhet er å sikre stabil og trygg drift, og redusere risiko for produksjonsstans og ulykker. OT-sikkerhet inkluderer både driftsrelaterte utfordringer og cybertrusler.
Les også: Hva er forskjellen på OT-sikkerhet og IT-sikkerhet?
Kom i gang:
Få oversikt over OT-miljøet
Første steg er å få full oversikt over alt OT-utstyr og systemer, og klassifisere hva som er kritisk for produksjonen. Hvilke enheter har du? Hvilke prosesser styrer de?
Kartlegg alle OT-enheter i et Asset Inventory
Lag et oppdatert Asset Inventory ved å kartlegge alle enheter, systemer og applikasjoner i OT-miljøet, som PLS-er, HMI-er, SCADA-systemer, roboter, frekvensomformere, industrielle nettverkskomponenter og IPC-er. Dette legger selve fundamentet for sikkerhetsarbeidet.
Mange bedrifter starter med manuell oversikt i regneark, men ettersom OT-miljøer kan bestå av flere hundre eller tusen enheter, vil man i mange tilfeller ha behov for et eget Asset Inventory-verktøy som oppdaterer oversikten automatisk.
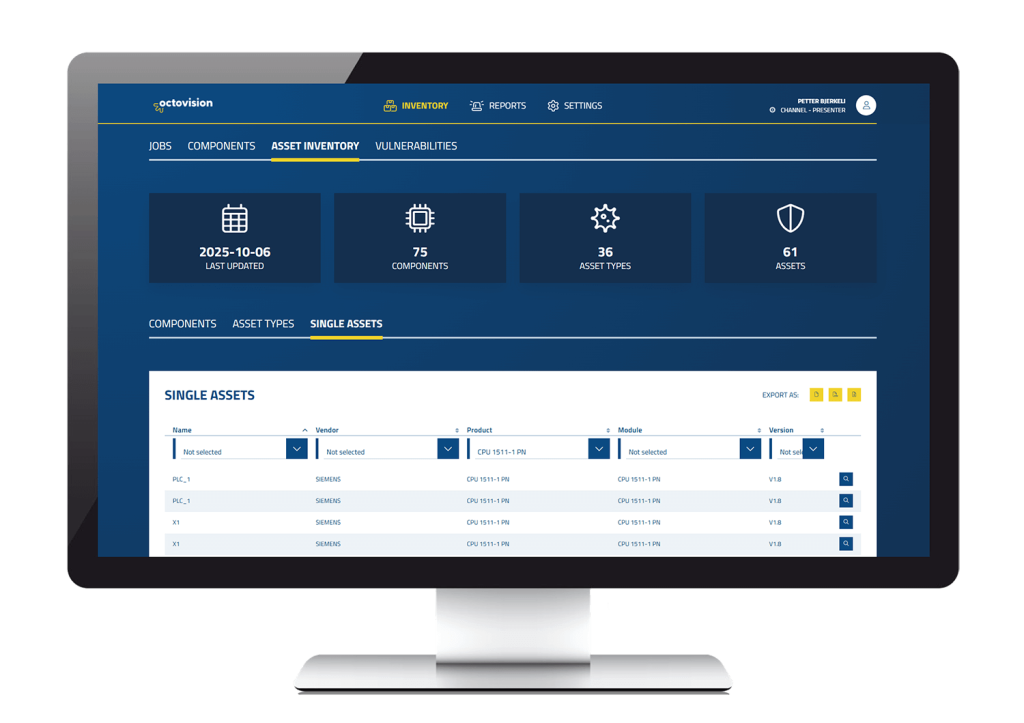
Et Asset Inventory bør ha følgende informasjon om hver enhet:
- Enhetsnavn
- Leverandør
- Modell
- Serienummer
- Firmware-versjon
- IP-adresse
- Lokasjon
- Kritikalitet
- Lifecycle-status
Klassifiser hva som er kritisk
Med et Asset Inventory på plass kan du begynne å klassifisere kritisk utstyr, ofte betegnet som «Asset Criticality». Hvilke systemer påvirker produksjonen? Hvilke systemer er vanskeligst å gjenopprette?
Klassifiseringen handler ikke bare om å finne hvilke systemer som er mest sårbare, men hvilke systemer som gir de største konsekvensene dersom noe går galt. For eksempel kan en nyere PLS være mer kritisk enn et eldre HMI-panel, selv om HMI-panelet er mer sårbart, fordi PLS-en styrer en prosess som kan stoppe hele produksjonen. Kritikalitet kan vurderes ut i fra flere perspektiver:
Produksjonskritikalitet
- Hvilke systemer vil stoppe produksjonen dersom de feiler?
- Vil de påvirke én maskin, én linje eller hele fabrikken?
- Hvor raskt kan systemene gjenopprettes?
Personsikkerhet
- Hvilke systemer styrer utstyr som kan påvirke personsikkerheten? (F. eks. trykk, temperatur, kjemikalier eller tung industri med klemfare ved brå stans.)
Forretningspåvirkning
- Hvilke systemer påvirker leveringsevnen?
- Hvilke systemer påvirker produktkvaliteten?
- Hva påvirker sporbarhet eller regulatoriske krav?
Cyberrisiko
- Er systemet koblet til andre nettverk, eller tilgjengelig for eksterne leverandører?
- Finnes det kjente sårbarheter?
- Er systemet fortsatt støttet av leverandøren?
Her ser man tydelig den største forskjellen mellom OT- og IT-sikkerhet. OT-sikkerheten påvirker fysiske systemer som kan føre til fysiske konsekvenser med skader på både mennesker og utstyr, samt store kostnader knyttet til nedetid og levering.
Klassifisering burde derfor gjøres tidlig i OT-sikkerhetsarbeidet, før man begynner å prioritere tiltak og investeringer.
Gjør tiltak:
Bygg et solid fundament for OT-sikkerheten
Nå som du har oversikt over OT-miljøet, og vet hva som er kritisk, kan du etablere grunnleggende sikkerhetstiltak for å redusere risikoen.
Få kontroll på backup og recovery
Hva skjer hvis en feil eller et havari oppstår? Har du siste backup og riktig versjon tilgjengelig?
Et av de enkleste og mest effektive tiltakene du kan gjøre er å ha gode rutiner for backup, versjonskontroll og gjenoppretting. Det betyr at når noe går galt i produksjonen, vil du alltid ha en plan for å komme i gang igjen.
Spørsmål du bør kunne svare på:
- Har vi backup av alle kritiske systemer?
- Vet vi hvor backupen ligger, og om det er rett versjon?
- Hvor lang tid vil det ta å få produksjonen opp og gå igjen dersom en PLS, server eller annet utstyr svikter?
Målet er ikke bare å sikre data, men å redusere nedetid og sørge for at kritiske systemer kommer tilbake i drift så raskt som mulig.
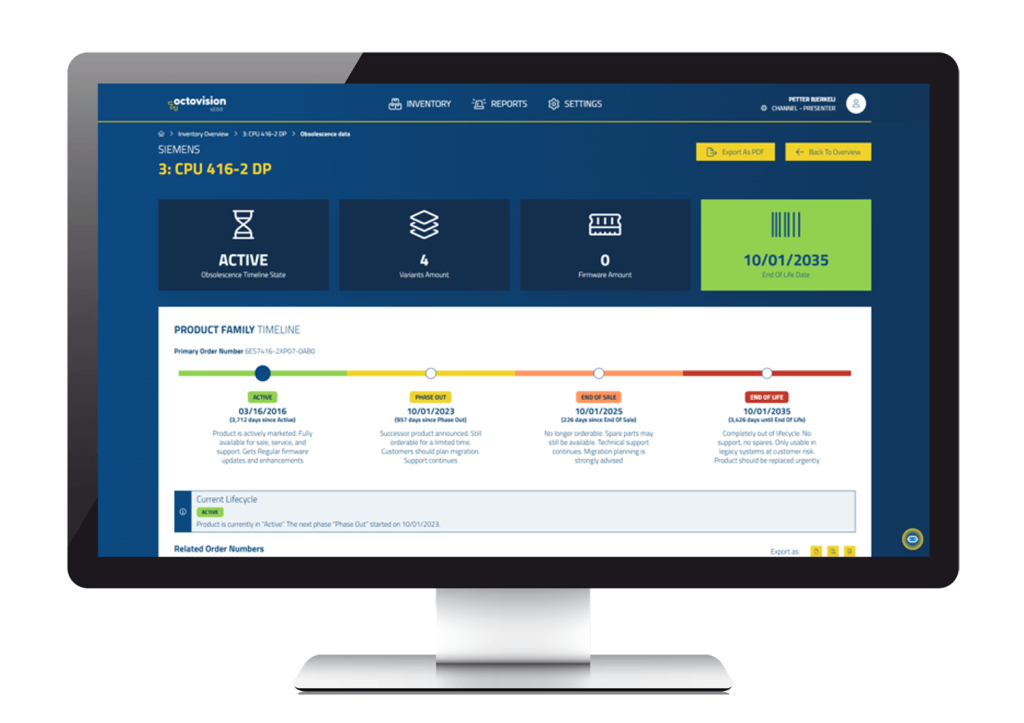
Se utstyrsstatus med Lifecycle Management
Mange OT-miljøer har utstyr som har vært i drift i 10, 15 eller 20 år. Dette trenger ikke å være et problem i seg selv, men utfordringen oppstår når virksomheten mangler oversikt over hvilke komponenter som er utdaterte, og hvilken risiko det fører til.
Typiske ting man kan kartlegge med Lifecycle-status:
- Hvor gammelt er utstyret og hvilken rolle spiller det i produksjonen?
- Er utstyret fortsatt supportert av leverandør, eller nærmer det seg End of Support / End of Life?
- Finnes det sikkerhetsoppdateringer eller tekniske oppgraderinger som bør planlegges?
- Er systemet avhengig av utdaterte operativsystemer eller annen teknologi som ikke lenger støttes?
- Finnes det en plan for utskifting, oppgradering og tilgang på reservedeler?
Lifecycle-status handler både om cybersikkerhet og driftsstabilitet i OT-miljøet. Målet er langsiktig planlegging, så man unngår overraskelser og påfølgende problemer med utdaterte komponenter.
Innfør tilgangskontroll
De fleste OT-miljøer er bygget opp over mange år med nye produksjonslinjer, maskiner, oppdateringer og prosjekter. Det gjør at antallet brukere og leverandørtilganger ofte vokser gradvis uten at man helt har oversikten. I tillegg har mange bedrifter ulike former for fjerntilgang med VPN, Remote Desktop og andre løsninger for support og vedlikehold.
Har eksterne leverandører fortsatt tilgang etter prosjektet er avsluttet? Finnes det gamle brukerkontoer som ikke lenger er i bruk? Og har de ansatte tilgang til alt, eller det de faktisk trenger? De fleste cyberangrep, også mot OT-miljøer, starter i noens innboks. Å sikre at riktige personer har tilgang til riktig tid reduserer risikoen for uautorisert tilgang, og begrenser konsekvensene dersom en brukerkonto skulle bli kompromittert.
Tilgangskontroll gjør det enklere å holde oversikt over hvem som har ansvar for hva, og hvem som kan gjøre endringer i kritiske systemer. En god regel er at brukere kun har tilgangen de trenger for å kunne utføre arbeidet.
Sporbarhet og versjonskontroll
Hvem endret hva, når og hvorfor? I OT-miljøer handler det ikke bare om hvem som har tilgang, men hvem som har gjort endringer i systemene.
En typisk utfordring er at endringer gjøres direkte i produksjonen, uten at den dokumenteres eller lagres på riktig måte. Uten sporbarhet er det vanskelig å vite hva som er endret, hvem som har gjort endringen og om den faktisk var tilsiktet. Det skaper også usikkerhet rundt hvilken versjon av programmet eller konfigurasjonen som er gjeldende.
Med god versjonskontroll får du full oversikt over endringshistorikken. Dersom en feil oppstår og produksjonen stopper, kan du sammenligne versjoner, identifisere når hvilke endringer ble gjort, og deretter raskt komme i gang med en tidligere, fungerende versjon.
Kontinuerlig sikkerhetsovervåkning
Tradisjonelt har cybersikkerhet i stor grad vært forbundet med IT-systemer. Men med dagens moderne produksjonsmiljøer, som kan kobles mot IT-systemer, skyløsninger og eksterne leverandører, har cyberrisiko blitt en viktig del av OT-sikkerheten.
Samtidig utvikler trusselbildet seg. Ifølge Truesecs Nordic CISO Report 2026 har tiden fra en sårbarhet offentliggjøres til den utnyttes blitt redusert fra 53 dager i 2024, til 2,4 dager i 2026. Det gjør at bedrifter har mindre tid til å identifisere, vurdere og håndtere risiko.
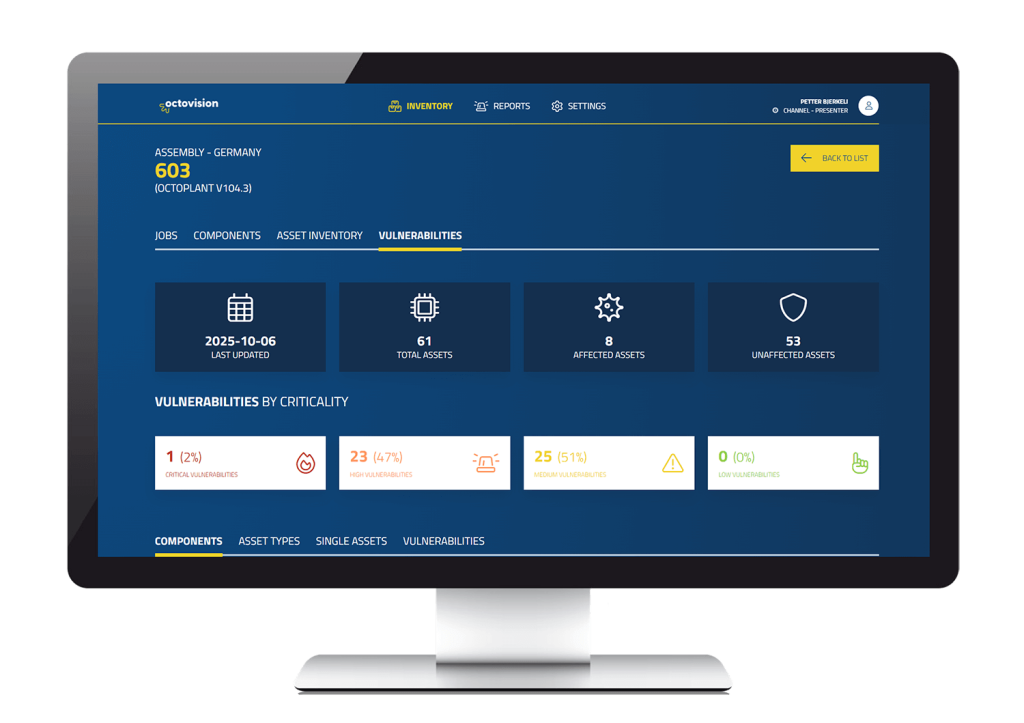
Kontinuerlig sikkerhetsovervåkning er derfor et viktig tiltak. Når du har oversikt over alt utstyr i et Asset Inventory, kan du også overvåke nye sårbarheter og sikkerhetsrisiko knyttet til hver enhet. Det innebærer å følge med på kjente sårbarheter (CVE-er), vurdere alvorlighetsgraden gjennom CVSS-score og identifisere hvilke systemer som faktisk påvirkes.
I OT-miljøer må konsekvensene av sikkerhetsrisiko balanseres mot oppetid og produksjonskrav. Første prioritet vil alltid være å holde produksjonen i gang med stabil og sikker drift. Det betyr at en sårbarhet som ser kritisk ut på papiret, kan ha lav reell risiko dersom den påvirker et mindre viktig system. Samtidig kan en moderat sårbarhet kreve rask handling dersom den berører produksjonskritisk utstyr. Dette er et kontinuerlig vurderingsarbeid, hvor sikkerhetsovervåkning vil hjelpe deg med å gjøre riktige tiltak til rett tid.
Det finnes mange gode verktøy for å overvåke nettverk og oppdage unormal trafikk og sårbarheter. Mange bruker aktiv skanning, men i OT-miljøet holder det ikke å vite hva som er koblet til nettverket, du må vite hva som faktisk holder produksjonen i gang.
Aktiv skanning av en PLS kan gi informasjon om:
- Leverandør
- IP-adresse
- CPU
- Grunnleggende enhetsinformasjon
Men kan ikke si noe om:
- Hvilken firmware som kjøres
- Når programmet ble endret sist
- Om du har en oppdatert backup av konfigurasjonen
- Lifecycle Status for komponenter
Med et OT Asset Management-system får du ikke bare oversikt over hva som er på nettverket, men hva som ligger bak systemene.
Strategi og ansvar:
Definer roller og ansvarsområder
OT-sikkerhet havner ofte i skjæringspunktet mellom IT og OT. IT-avdelingen har gjerne ansvar for virksomhetens cybersikkerhet, mens OT har ansvar for produksjon og drift. For å lykkes med OT-sikkerhet må derfor IT, OT, produksjon og vedlikehold samarbeide:
- Hvem eier risikoen?
- Hvem håndterer sårbarheter?
- Hvem godkjenner endringer?
- Hvem har ansvaret dersom et sikkerhetsbrudd oppstår, enten drift- eller cyberrelatert?
Samtidig ligger det overordnede ansvaret hos ledelsen. Med regelverk som NIS2 og Digitalsikkerhetsloven stilles det økte krav til risikostyring, sikkerhetstiltak og dokumenterte prosesser. Ledelsen må derfor sørge for at virksomheten har tydelige roller, nødvendige rutiner og strukturert arbeid med OT-sikkerhet.
Last ned vår NIS2-guide for å lese mer om:
- Hva er NIS2?
- Er du påvirket av NIS2?
- Hvordan kan du møte NIS2-kravene?

Ta i bruk en programvareløsning:
Kom i gang med OT-sikkerhet med Octoplant & Octovision
Asset inventory
Oversikt over alle OT-assets, inkludert utstyr, programvarer og nettverkskomponenter. Klassifiser systemer etter hvor kritiske de er for produksjon og sikkerhet, og følg Lifecycle-status som End of Support og End of Life.
Automatisk backup
Automatiser backup av PLS-programmer, konfigurasjoner og andre kritiske systemer. Sørg for siste versjon alltid er tilgjengelig og klar for gjenoppretting ved feil, nedetid eller cyberhendelser.
Tilgangskontroll
Administrer brukere, roller og tilganger på tvers av OT-miljøet. Få bedre kontroll på interne brukere, eksterne leverandører og løsninger for fjerntilgang.
Sporbarhet og versjonskontroll
Dokumenter hvem som har gjort endringer, når de ble utført og hva som faktisk ble endret. Sammenlign versjoner, identifiser avvik og rull tilbake til tidligere versjoner ved behov.
CVE-oversikt med CVSS-score
Koble kjente sårbarheter (CVE) til assets i OT-miljøet. Få oversikt over hvilke systemer som påvirkes, alvorlighetsgrad (CVSS-score) og hvilke risikoer som bør prioriteres.
Enterprise-oversikt
Samle informasjon fra flere anlegg, lokasjoner og produksjonsmiljøer i én felles oversikt. Følg status og risiko på tvers av hele virksomheten.
FAQ – begreper innen OT-sikkerhet
Kort oppsummert handler IT-sikkerhet om å beskytte data, informasjon og IT-systemer, mens OT-sikkerhet beskytter fysiske prosesser og industriell drift.
Les mer: Hva er forskjellen på OT-sikkerhet og IT-sikkerhet?
Et Asset Inventory er en oppdatert oversikt over alle enheter, systemer og programvarer i OT-miljøet. Det inkluderer blant annet PLS-er, HMI-er, SCADA-systemer, nettverksutstyr og industriapplikasjoner. Et godt Asset Inventory danner grunnlaget for alt videre sikkerhetsarbeid.
Lifecycle Management handler om å overvåke og administrere utstyr gjennom hele livssyklusen. Dette innebærer blant annet å følge med på status for End of Support (EOS) og End of Life (EOL), tilgjengelige oppdateringer og planlegging av utskifting eller oppgradering av kritiske systemer.
Versjonskontroll gir dokumentert oversikt over hva som er gjort i systemet, av hvem, når og hvorfor. Det er det enklere å dokumentere endringer, sammenligne ulike versjoner, og rulle tilbake til en tidligere versjon dersom noe går galt.
CVE (Common Vulnerabilites and Exposures) er en standardisert oversikt over kjente sikkerhetssårbarheter. CVSS (Common Vulnerability Scoring System) er en poengscore som brukes til å vurdere hvor alvorlig en sårbarhet er. Sammen gjør de det enklere å identifisere, prioritere og håndtere cybersikkerhetsrisikoer i OT-miljøet.
Artikkelen er skrevet av Tina Markeseth og faglig kvalitetssikret av Petter Bjerkeli.
Tina Markeseth
Digital markedsfører og innholdsprodusent med fokus på industriell digitalisering og OT.
Petter Bjerkeli
Salgssjef med over 30 års erfaring innen automasjon, industriell digitalisering og OT-sikkerhet.